>
▾ G11 Media: | ChannelCity | ImpresaCity | SecurityOpenLab | Italian Channel Awards | Italian Project Awards | Italian Security Awards | ...

Italian Security Awards

Kia Motors America: attacco ransomware e riscatto da 20 milioni

Kia Motors America avrebbe subito un attacco ransomware da parte di un gruppo affiliato a DoppelPaymer, con richiesta di riscatto di 20 milioni di dollari.

Kia Motors America: attacco ransomware e riscatto da 20 milioni
Business Vulnerabilità
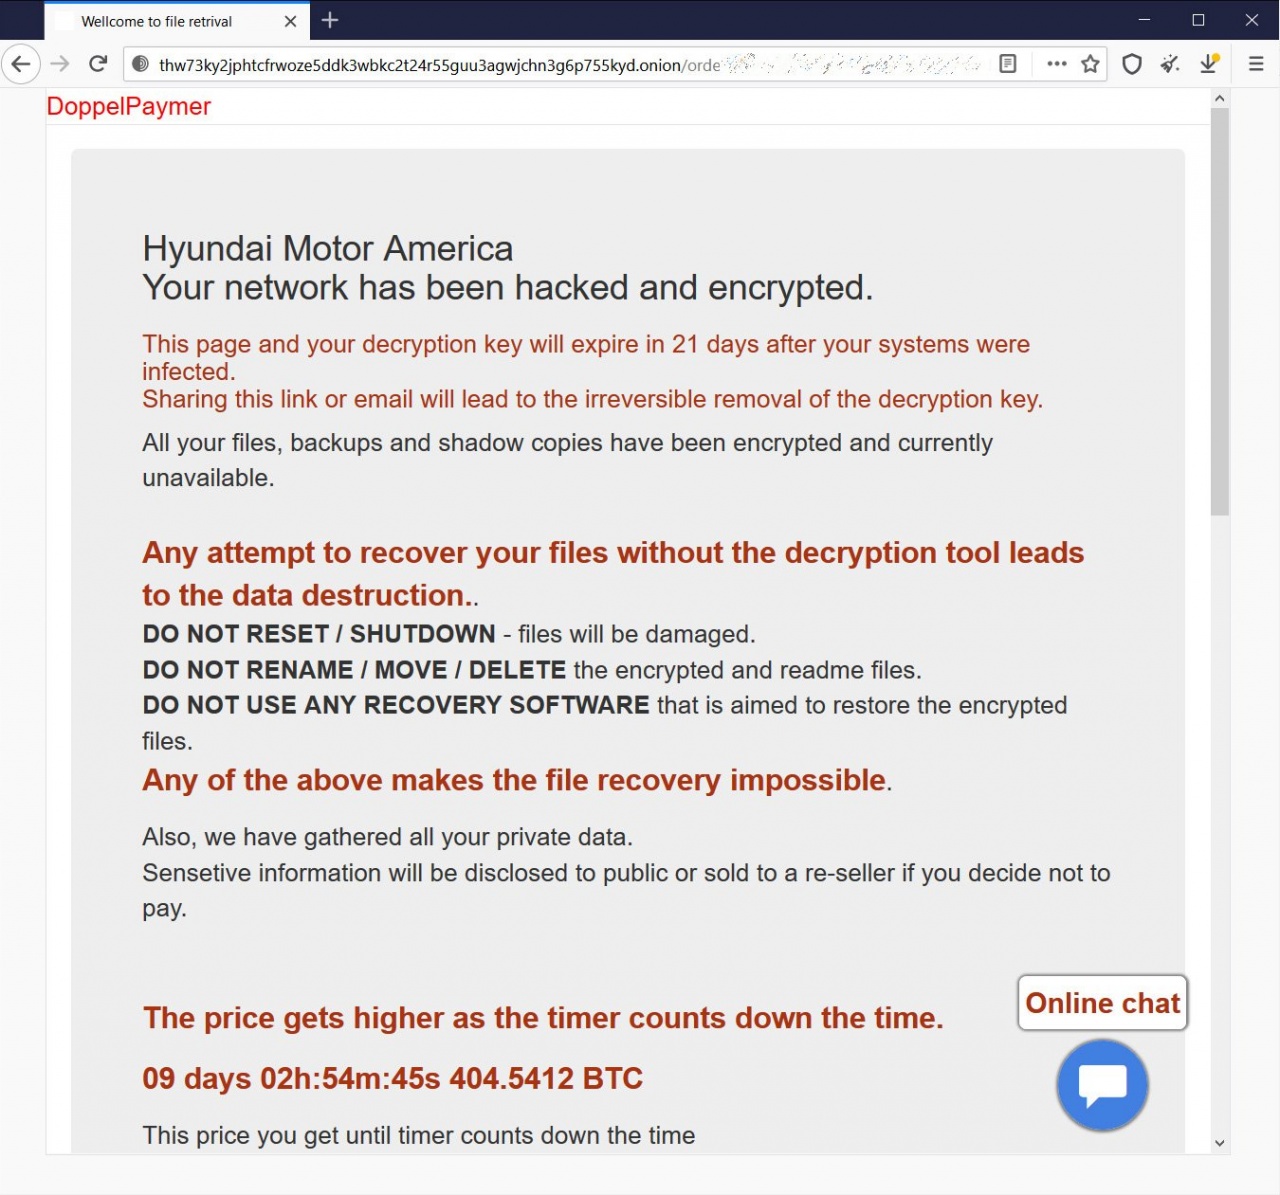
La filiale statunitense della casa automobilistica Kia Motors ha subito un'interruzione dei sistemi IT a livello nazionale relativi aa app mobile, servizi telefonici, sistemi di pagamento, portale e siti interni utilizzati dalle concessionarie. L'azienda ha ufficialmente negato il coinvolgimento in un cyber attacco, a cui si riferisce come "speculazione". Tuttavia la testata statunitense BellepingComputer riferisce di avere ricevuto copia della richiesta di riscatto, generata da un gruppo affiliato al ransomware DoppelPaymer.

Gli aggressori affermano di aver attaccato Hyundai Motor America, la casa madre di Kia, e di avere sottratto una "enorme quantità" di dati. L'azienda ha tempo 2-3 settimane per negoziare il pagamento del riscatto, la cui richiesta iniziale è di 20 milioni di dollari (404 bitcoin). In caso i termini non venissero rispettati, la cifra salirebbe a 30 milioni di dollari, successivamente i dati verrebbero pubblicati online.

Un classico esempio di doppio riscatto, che è ormai una formula estorsiva molto comune nell'ambito degli attacchi ransomware. Sempre stando alle fonti non ufficiali, gli asset di Hyundai Motor America non sembrano essere stati colpiti nell'attacco. Al momento resta sconosciuta la tipologia di dati rubati. Considerato il numero di attività andate offline, è lecito aspettarsi che siano stati coinvolti più server.
fonte bleepingcomputerKia Motors America richiesta di riscatto. Fonte: BeleepingComputerSe effettivamente si è trattato di un attacco ransomware, e se il gruppo che lo ha eseguito è DoppelPaymer, probabilmente i dati rubati sono consistenti. Questo gruppo criminale è uso rubare quanti più file possibili prima di crittografarli, in modo da esercitare forte pressione sulle vittime per indurle a pagare.

Un calvario da cui sono già passate vittime illustri, fra cui si ricordano Foxconn, Compal, PEMEX (Petróleos Mexicanos), la città di Torrance in California, l'Università di Newcastle, la contea di Hall in Georgia, banijay Group SAS e Bretagne Télécom.Attendiamo ulteriori aggiornamenti e conferme sull'accaduto.

Tag correlati

Esplora altri articoli su questi argomenti

Se questo articolo ti è piaciuto e vuoi rimanere sempre informato

Notizie correlate

Speciali Tutti gli speciali

Speciale

Servizi gestiti

Reportage

Cybertech Europe 2026

Speciale

L’AI nella security

Speciale

La security per le PMI

Speciale

Backup e resilienza

Calendario Tutto

Nov 23
Cisco Connect
Nov 24
WPC 2026
Nov 24
Italian Security Awards 2026

Ultime notizie Tutto

DGS: la cybersecurity diventa controllo

19-11-2026

AI, robotica e infrastrutture IT nelle PMI: l'innovazione richiede fondamenta solide

19-11-2026

Quanto costa la cybersecurity essenziale alle imprese italiane

19-11-2026

Clusit, incidenti cyber quasi raddoppiati per energia e utility

19-11-2026

Iscriviti alla nostra newsletter

Soluzioni B2B per il Mercato delle Imprese e per la Pubblica Amministrazione

Iscriviti alla newsletter

>
www.securityopenlab.it - 8.3.36 - 4.6.4