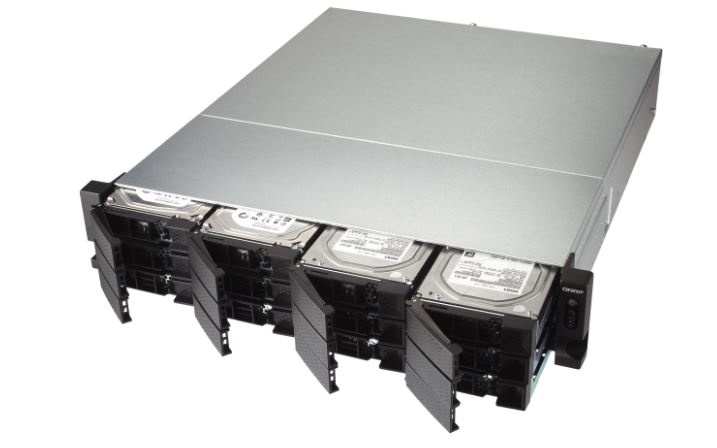
Due vulnerabilità zero day possono compromettere la sicurezza del NAS QNAP TS-231.
Un NAS QNAP è vulnerabile ad attacchi remoti da parte di utenti non autenticati a causa di
due vulnerabilità zero day identificate dalle sigle CVE-2020-2509 e CVE-2021-36195. Affliggono il modello TS-231. Con un exploit di successo, un attaccante potrebbe manipolare i dati archiviati e dirottare il dispositivo.
Al momento si possono scaricare le patch per i prodotti non legacy (
4.5.2.1566 e
4.5.1.1495 oppure collegarsi all'area
download di QNAP). Per quelli legacy la patch è attesa nell'arco di una settimana. Attualmente sono pochi i dettagli noti delle due falle. I ricercatori di
SAM Seamless Network hanno individuato e segnalato le falle al produttore fra ottobre e novembre 2020. Dato che sono trascorsi tre mesi, hanno deciso di renderle pubbliche, ma "
a causa della gravità delle vulnerabilità, abbiamo deciso di non divulgare tutti i dettagli, poiché riteniamo che ciò potrebbe causare gravi danni a decine di migliaia di dispositivi QNAP esposti a Internet" si legge nella nota ufficiale.
Quello che si sa riguardo alla CVE-2020-2509 è che si tratta di un bug RCE che affligge i
modelli con versioni del firmware precedenti a QTS 4.5.2.1566 (build 20210202) e a QTS 4.5.1.1495 (build 20201123). La falla risiede nel server web NAS (porta TCP predefinita 8080). I ricercatori l'hanno scoperto nel corso di indagini su precedenti attacchi RCE che si basavano su pagine Web che non richiedevano l'autenticazione.
Hanno ispezionato alcuni file CGI (che implementano tali pagine) e hanno trovato delle sorprese spiacevoli. Con gli attacchi proof-of-concept che hanno sviluppato, sono stati in grado di ottenere il controllo completo del dispositivo e accedere ai file archiviati.
Il secondo bug, CVE-2021-36195, è anch'esso un RCE e affligge l'ultimo firmware del QNAP TS-231 (versione 4.3.6.1446), pubblicato a settembre. Sfruttando questa falla gli attaccanti potrebbero
eseguire comandi shell arbitrari, senza bisogno di essere in possesso delle credenziali Web. L'attacco si potrebbe sviluppare da remoto, con accesso al server Web (porta predefinita 8080).
C'è anche un secondo tipo di attacco possibile, che "
consente agli attaccanti da remoto con accesso al server DLNA (porta predefinita 8200) di creare dati di file arbitrari in qualsiasi posizione, senza alcuna credenziale. Possono persino eseguire comandi arbitrari sul NAS", spiegano i ricercatori.


 Redazione SecurityOpenLab