>
▾ G11 Media: | ChannelCity | ImpresaCity | SecurityOpenLab | Italian Channel Awards | Italian Project Awards | Italian Security Awards | ...

Italian Security Awards

Lo strano caso di SecuriElite, l'azienda fantasma di cybersecurity

Azienda e dipendenti falsi facevano da esca per attirare i ricercatori di Google e scaricare software malevolo sui loro computer.

Lo strano caso di SecuriElite, l'azienda fantasma di cybersecurity
Business Tecnologie/Scenari
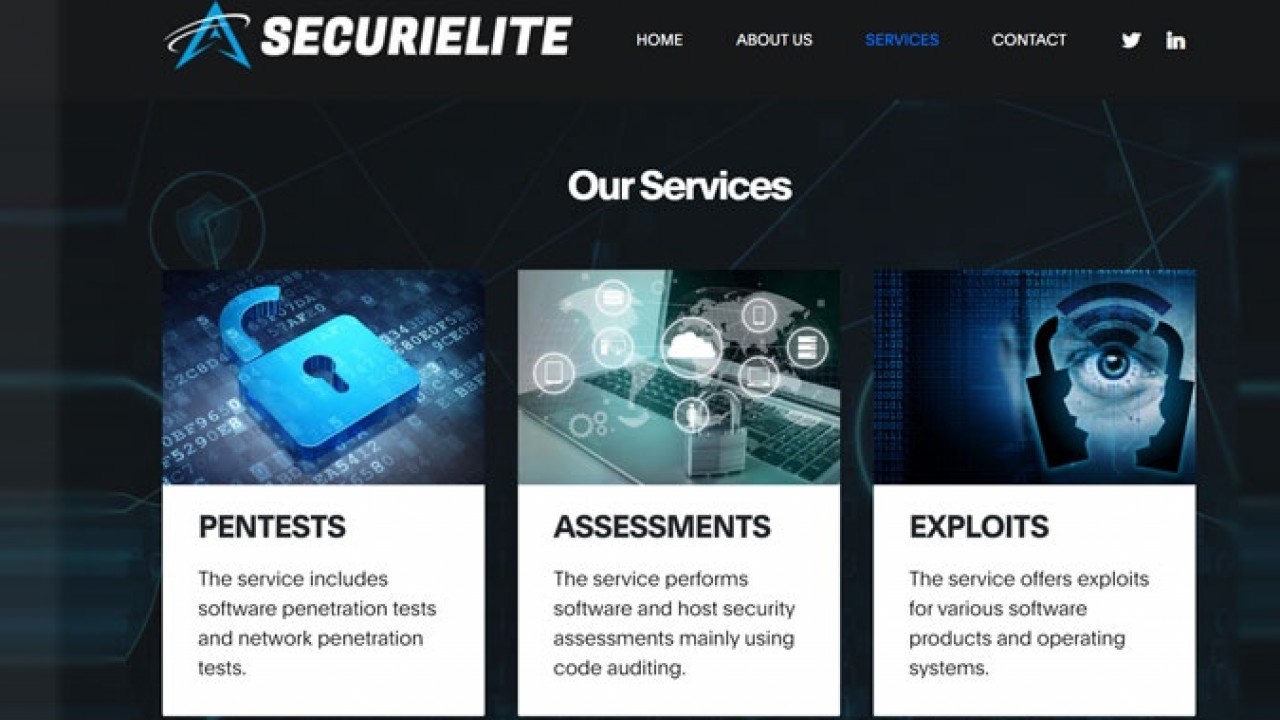
SecuriElite è apparentemente un'azienda di cybersecurity con sede in Turchia in cui lavora più di una dozzina di ricercatori, tutti immancabilmente presenti su Twitter e LinkedIn con profili ben documentati. Offre servizi di pentest, valutazioni di sicurezza del software e simili. Peccato che sia l'azienda sia i dipendenti siano un fake. Sono un'esca per trarre in inganno i ricercatori (veri) di sicurezza.

Parrebbe l'ultima trovata di ingegneria sociale che potrebbe essere legata alla campagna del governo nord coreano per colpire il settore della security in occidente. A scoprire l'inganno è stato il Threat Analysis Group di Google: l'articolata sceneggiatura era stata creata per spingere i ricercatori a visitare il sito malevolo della fantomatica SecuriElite, su cui un exploit del browser attendeva solo di essere attivato.
catturaPer chi non ricordasse, da gennaio si parlò di una possibile campagna di un gruppo APT nord coreano rivolta contro i ricercatori di sicurezza di Google. Tutto era iniziato con richieste di collaborazione e false offerte di lavoro, pubblicate su popolari social media come Twitter, LinkedIn, Telegram, Discord e Keybase. L'obiettivo era conquistare la fiducia delle potenziali vittime e distribuire sui loro computer una backdoor sotto forma di Progetto Visual Studio infarcito di trojan.
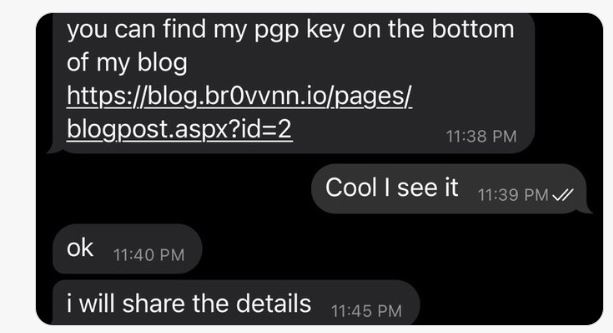
Il tentativo era stato smascherato piuttosto facilmente da TAG e l'allarme era rientrato. Tuttavia il settore era rimasto in allerta. I ricercatori reputano che dietro a SecuriElite ci siano gli stessi criminali nord coreani che hanno orchestrato il precedente attacco. Il collegamento è costituito dalla presenza dello stesso link alla chiave pubblica PGP che era presente negli attacchi di gennaio.
pgpDietro segnalazione di Google tutti i profili social sono stati chiusi. Non resta che restare all'erta in vista della prossima mossa. Il gruppo non ha ancora un nome, quello che pare certo è che l'attività nord coreana è particolarmente fervente. Alla stessa matrice sono imputate false offerte di lavoro recapitate a dipendenti nel Ministero della Difesa Israeliano, oltre che tentativi di attacchi ad aziende aerospaziali mediante documenti infetti spediti agli impiegati.

Tag correlati

Esplora altri articoli su questi argomenti

Se questo articolo ti è piaciuto e vuoi rimanere sempre informato

Notizie correlate

Speciali Tutti gli speciali

Speciale

Servizi gestiti

Reportage

Cybertech Europe 2026

Speciale

L’AI nella security

Speciale

La security per le PMI

Speciale

Backup e resilienza

Calendario Tutto

Nov 23
Cisco Connect
Nov 24
WPC 2026
Nov 24
Italian Security Awards 2026

Ultime notizie Tutto

DGS: la cybersecurity diventa controllo

19-11-2026

AI, robotica e infrastrutture IT nelle PMI: l'innovazione richiede fondamenta solide

19-11-2026

Quanto costa la cybersecurity essenziale alle imprese italiane

19-11-2026

Clusit, incidenti cyber quasi raddoppiati per energia e utility

19-11-2026

Iscriviti alla nostra newsletter

Soluzioni B2B per il Mercato delle Imprese e per la Pubblica Amministrazione

Iscriviti alla newsletter

>
www.securityopenlab.it - 8.3.36 - 4.6.4